
咨询热线:18033440012
欧盟网络安全合规又有新动作。2024年欧盟正式发布《网络弹性法案》(Cyber Resilience Act,简称CRA),这是欧盟针对含数字元素产品出台的首部强制性网络安全法规。2027年12月11日起,所有进入欧盟市场的相关产品必须全面符合CRA要求,不合规将无法进入欧盟市场。
很多做智能硬件、家电、穿戴设备的卖家,对CRA还比较陌生。这篇文章把CRA的适用范围和核心标准讲清楚。
CRA是什么
CRA全称是《网络弹性法案》,是欧盟针对含数字元素产品制定的网络安全法规。
它的核心逻辑是:任何在欧盟市场销售的、带有数字元素的产品,从设计、开发到上市后的整个生命周期,都必须满足基本的网络安全要求。包括防止未授权访问、保护数据完整性、及时修复安全漏洞等。
和GDPR管数据隐私不同,CRA管的是产品本身的网络安全。两者相互补充,但互不替代。
哪些产品需要做CRA认证
CRA的管控范围非常广。只要产品带有数字元素,能够直接或间接连接到网络或设备,基本都在范围内。
具体包括智能家居设备,比如智能音箱、智能灯泡、智能门锁、智能摄像头。可穿戴设备,比如智能手表、健康监测手环。家用电器中的智能产品,比如智能冰箱、智能洗衣机、智能空调。工业物联网设备,比如智能传感器、工业控制器。以及路由器、交换机等网络设备。
简单说,只要产品带电、带芯片、能联网或者能传输数据,出口欧盟基本都绕不开CRA。
需要注意的是,CRA并不是所有产品都一刀切,而是按风险等级分类管理。普通消费级智能产品属于默认类别,需要完成基本合规评估。高风险产品比如涉及关键基础设施、工业控制系统等,需要接受更严格的第三方评估。
prEN40000标准是什么
prEN40000是欧盟为CRA配套制定的协调标准草案,全称是《含数字元素产品的网络安全要求》。
它是CRA落地执行的核心技术依据,规定了产品在网络安全方面必须满足的具体要求。目前prEN40000分为两个部分:prEN40000-1针对产品本身的网络安全要求,prEN40000-2针对组织层面的流程要求。
prEN40000-1涵盖的核心内容包括:产品身份验证和访问控制、数据加密和完整性保护、安全更新和漏洞管理、安全日志和监控、安全配置和默认设置等。
prEN40000-2则要求制造商建立完整的网络安全流程,包括风险评估、安全设计、安全测试、漏洞响应、安全更新等全生命周期管理。
划重点:prEN40000目前还是草案状态,正式版本预计在2026年到2027年间发布。但CRA的强制生效日期是2027年12月11日,也就是说,标准正式发布后,留给企业的准备时间非常有限。
哪些产品风险最高
从目前的监管趋势来看,以下几类产品是CRA执法的重点关注对象。
第一类是智能家居设备,尤其是带摄像头、麦克风、门锁功能的产品,因为直接涉及用户隐私和物理安全。
第二类是儿童智能产品,比如儿童智能手表、儿童早教机,因为涉及未成年人保护。
第三类是工业物联网设备,因为一旦被攻击可能影响生产安全甚至公共安全。
第四类是路由器、网关等网络基础设施产品,因为它们是网络攻击的入口。
做这几类产品的卖家,建议尽早启动CRA合规准备。
CRA合规怎么做
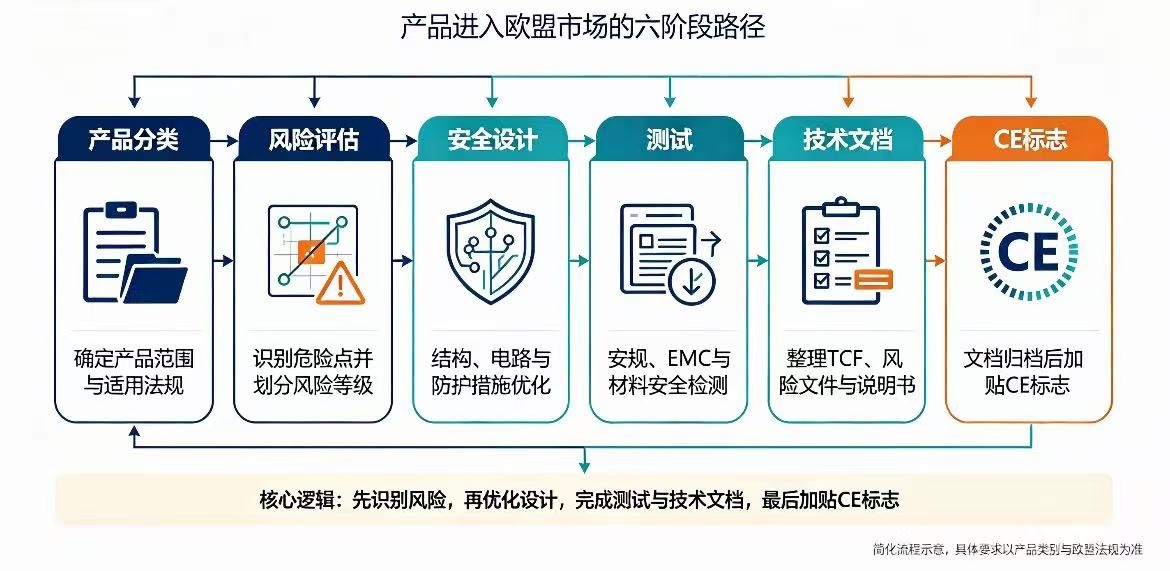
第一步,确认产品是否属于CRA管控范围。带电、带芯片、能联网的产品基本都在范围内。
第二步,进行风险评估。根据产品功能和数据处理情况,评估网络安全风险等级。
第三步,按prEN40000标准进行安全设计和开发。确保产品在身份验证、数据加密、安全更新等方面符合要求。
第四步,进行安全测试。可以自己测试,也可以委托第三方实验室测试。
第五步,编制技术文档和符合性声明。技术文档要包含风险评估报告、安全设计说明、测试报告等。
第六步,加贴CE标志。CRA是CE认证的组成部分,合规后产品可以加贴CE标志进入欧盟市场。
卖家最容易踩的三个坑
第一个坑是以为CRA跟自己没关系。很多做智能硬件的卖家觉得网络安全是大公司的事,自己产品简单不需要管。但只要产品能联网,就属于CRA管控范围。
第二个坑是等标准正式发布再准备。prEN40000正式版本预计2026到2027年发布,CRA强制生效是2027年12月。如果等标准发布再准备,时间根本不够。
第三个坑是只关注产品不关注流程。prEN40000-2明确要求制造商建立网络安全流程,包括漏洞响应和安全更新机制。这不是做一次测试就能解决的,需要持续投入。
总结
CRA是欧盟网络安全合规的新门槛,智能硬件、家电、穿戴设备等含数字元素的产品出口欧盟都绕不开。核心就几件事。
确认产品是否属于CRA管控范围。按prEN40000标准进行安全设计和开发。建立完整的网络安全流程。提前准备,不要等标准正式发布再动手。
把这些做到位,产品才能顺利进入欧盟市场,规避合规风险。
